¿Son seguras las tarjetas de visita NFC? Privacidad, datos y qué ocurre cuando tocas
Las tarjetas de visita NFC son generalmente seguras para la creación de redes profesionales. El chip en sí solo comparte un enlace web, no tus contactos, archivos o detalles de pago. La mayoría de los riesgos reales son operacionales: enlaces maliciosos, etiquetas desbloqueadas y lo que elijas publicar en tu perfil. Controla esas tres cosas y el riesgo es bajo.
¿Qué ocurre realmente cuando tocas una tarjeta de visita NFC?
Cuando tocas una tarjeta de visita NFC, tu teléfono lee un pequeño registro de datos almacenado dentro del chip NFC. En la mayoría de los casos, ese registro contiene solo un enlace web. Tu teléfono abre ese enlace en el navegador y carga el perfil digital del propietario de la tarjeta.
El chip no transmite datos de tu teléfono. No accede a tus contactos, mensajes, fotos, ubicación o credenciales de pago. El Muro de Privacidad en eylet, por ejemplo, está diseñado específicamente para detener la visualización no autorizada de tu información personal: cuando alguien toca o escanea, se le pide que ingrese un PIN de 4 dígitos antes de que se muestren los detalles.
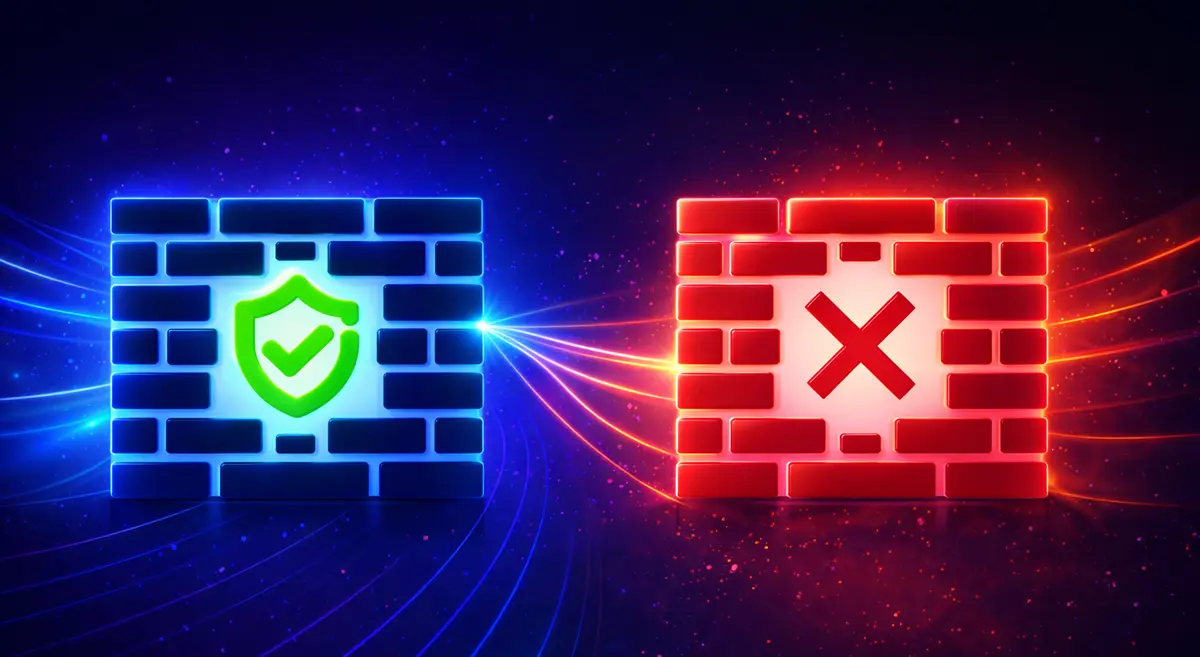
| ✓ Qué se comparte | ✗ Qué no se comparte |
| Un enlace web almacenado en el chip | Tus contactos telefónicos |
| Tu página de perfil digital (lo que elegiste publicar) | Mensajes o fotos |
| Opcional: un archivo de contacto vCard si agregaste uno | Tu ubicación |
| Credenciales de pago |
Cualquier intercambio de datos adicional ocurre solo después de que el destinatario interactúa activamente con la página de perfil, por ejemplo, completando un formulario de contacto que agregaste allí.
¿Son seguras las tarjetas de visita NFC? La respuesta honesta
En uso profesional, las tarjetas de visita NFC se consideran de bajo riesgo cuando se despliegan correctamente. NFC es inherentemente de bajo riesgo cuando se usa correctamente, ya que los chips pasivos requieren una proximidad de unos pocos centímetros y transportan solo pequeñas cargas de datos.
El protocolo subyacente es maduro: potencia pagos sin contacto, tarjetas de hotel y pases de tránsito en todo el mundo. Los riesgos que existen no suelen ser debilidades técnicas en NFC en sí. Son operacionales: alguien manipulando la etiqueta física, un perfil publicado con demasiados detalles personales o un enlace que apunta a un destino inseguro.
La seguridad de NFC es principalmente seguridad de enlaces. Si confías en el destino y proteges la etiqueta de manipulaciones, eliminas la mayoría de los riesgos del mundo real. El chip es solo el mecanismo de entrega.
Los tres riesgos reales y cómo reducir cada uno
La mayoría de los riesgos de NFC son operacionales, no técnicos. Estos tres cubren casi todo lo que sale mal en la práctica.
Si alguien manipula o reemplaza una etiqueta NFC, un toque podría redirigirse a un sitio de phishing. Esto refleja el riesgo de hacer clic en un enlace de correo electrónico inseguro o escanear un código QR comprometido.
• Siempre usa enlaces HTTPS en tu perfil
• Usa un dominio de marca para que los destinatarios reconozcan lo que están abriendo
• Verifica la vista previa del enlace antes de tocar cualquier tarjeta desconocida o dañada
Algunas etiquetas NFC permanecen reescribibles a menos que se bloqueen permanentemente después de la programación. Una etiqueta desbloqueada puede ser sobrescrita por un atacante con un teléfono y una aplicación de escritura NFC, cambiando el enlace de destino sin ningún signo visible en la tarjeta física.
• Usa un proveedor que bloquee las etiquetas de fábrica antes del envío
• Las tarjetas NFC de eylet usan etiquetas bloqueadas de fábrica que bloquean la reprogramación completamente: un atacante no puede sobrescribir el enlace almacenado
Los atacantes a veces colocan pegatinas NFC falsas o códigos QR en superficies públicas: una mesa en una conferencia, un mostrador de recepción, para engañar a las personas para que abran enlaces maliciosos. Esto no es una vulnerabilidad de NFC. Es la misma ingeniería social utilizada con cualquier método de entrega de enlaces.
• Solo toca tarjetas que te entregue directamente una persona
• Si el destino se ve desconocido, cierra el navegador y no interactúes
• Capacita a tu equipo para que trate los toques como enlaces: verifica antes de proceder
Privacidad: qué realmente pone tu información en riesgo
El chip NFC en sí raramente presenta un riesgo de privacidad. La superficie de privacidad real es tu perfil digital. Si publicas tu número de teléfono personal, dirección de casa o correo electrónico en tu página de perfil, cualquiera con el enlace puede verlo, incluidos rastreadores web y bots.
La pregunta no es si NFC es privado. La pregunta es qué elegiste poner en el perfil al que se vincula.
• Usa un número de teléfono comercial y correo electrónico de trabajo en lugar de personales
• Mantén los campos sensibles privados u ocultos de la vista pública
• Habilita la protección PIN cuando compartas en eventos grandes o dejes tarjetas desatendidas
• Revisa tu perfil periódicamente y elimina cualquier cosa que ya no quieras que sea pública
Muro de privacidad de eylet: cómo funciona la protección PIN
El Muro de privacidad de eylet está diseñado para detener la visualización no autorizada de tu información personal. Cuando compartes tus detalles a través de un toque NFC o código QR, se le pide al visitante que ingrese un PIN de 4 dígitos. Solo cuando se ingresa el PIN tu información será visible. El PIN lo estableces tú y puede cambiar o desactivarse en cualquier momento. Esto detiene los escáneres en línea y los toques NFC accidentales de ver tu información.
La configuración del Muro de privacidad se encuentra dentro de la aplicación eylet bajo tus enlaces de perfil. La guía de introducción de eylet muestra exactamente cómo habilitarlo, modificarlo o deshabilitarlo. Si el botón está rojo, el Muro de privacidad está apagado.
Esto es más importante en eventos concurridos. Cuando las personas tocan rápidamente en ferias comerciales o conferencias, una puerta PIN previene la exposición accidental de tus detalles de contacto a los transeúntes y detiene que los bots web indexen tu perfil a través de la URL pública.
NFC vs código QR: ¿Cuál es más seguro?
Ninguno es inherentemente más seguro que el otro: ambos típicamente abren un enlace web. La seguridad depende de dónde vaya ese enlace, no de cómo se entregó.
| NFC | Código QR | |
| Rango | Unos pocos centímetros: requiere contacto deliberado | Escaneable desde la distancia |
| Visibilidad de manipulación | Las etiquetas bloqueadas no pueden ser reescritas | Las pegatinas intercambiadas son más difíciles de detectar |
| Vista previa de destino | No siempre se muestra antes de abrir | Muchas aplicaciones de cámara muestran la URL antes de que abras |
| Mejor práctica | Usa ambas en la misma tarjeta: NFC para el toque, QR como respaldo, ambas apuntando al mismo enlace HTTPS | |
Seguridad en eventos: ferias comerciales, exposiciones y equipos de campo
Los entornos concurridos aumentan el riesgo ligeramente. Las tarjetas dejadas en mesas pueden ser manipuladas y las multitudes en movimiento rápido crean más toques accidentales. Algunos hábitos simples mantienen los despliegues seguros.
Usa enlaces HTTPS y un dominio de marca para que los destinatarios sepan qué están abriendo
Usa etiquetas bloqueadas de fábrica para cualquier despliegue a largo plazo o de evento
Habilita la protección PIN en tu perfil antes de eventos donde esperes toques de alto volumen
Mantén las tarjetas contigo en lugar de dejarlas en superficies desatendidas
Instruye a tu equipo: trata cada toque como un clic de enlace: si el destino se ve mal, cierra el navegador
La característica Teams de eylet te permite administrar múltiples perfiles de personal de forma centralizada, asignar permisos y garantizar configuraciones consistentes en cada tarjeta de tu equipo: útil cuando necesitas verificar que la protección PIN y las etiquetas bloqueadas estén configuradas correctamente antes de un evento.
Preguntas frecuentes
¿Son seguras las tarjetas de visita NFC?
Sí, cuando usas enlaces seguros, proteges las etiquetas de manipulaciones y controlas lo que muestra tu perfil. El chip en sí solo comparte un enlace web, no datos personales de tu teléfono.
¿Pueden ser hackeadas las tarjetas de visita NFC?
El ataque más práctico es reescribir una etiqueta desbloqueada para redirigir toques a un sitio malicioso. Las etiquetas bloqueadas de fábrica bloquean esto completamente. No hay datos sensibles almacenados en el chip para robar en primer lugar.
¿Las tarjetas de visita NFC almacenan datos personales?
La mayoría almacena solo una URL o una referencia de contacto básica. Tu riesgo de privacidad depende de lo que publiques en el perfil al que apunta esa URL, no de lo que hay dentro del chip.
¿Es NFC más seguro que los códigos QR?
Ninguno es inherentemente más seguro. Ambos abren un enlace. La seguridad depende del destino y tus hábitos de verificación. Usar ambos en la misma tarjeta te da velocidad de NFC con cobertura de respaldo QR.
¿Qué es un Muro de privacidad en una tarjeta NFC?
Un Muro de privacidad requiere que cualquiera que toque o escanee tu tarjeta ingrese un PIN antes de que se muestren los detalles de tu perfil. eylet incluye esta característica incorporada y puedes activarla o desactivarla en cualquier momento desde la aplicación.
¿Qué debo hacer si un toque NFC abre una página desconocida?
Cierra el navegador inmediatamente. No ingreses ninguna información en la página. Trátalo de la misma manera que tratarías un enlace sospechoso en un correo electrónico.
Técnico: enlaces HTTPS, dominio de marca, etiquetas NFC bloqueadas de fábrica
Privacidad: limita lo que se muestra públicamente, usa protección PIN en eventos
Comportamiento: verifica el destino del enlace antes de abrir, mantén las tarjetas contigo
eylet: Las tarjetas NFC de eylet se envían con etiquetas bloqueadas de fábrica y un Muro de privacidad incorporado con un PIN de 4 dígitos establecido por el usuario, ambos verificados en las páginas de introducción y características de eylet