Les cartes de visite NFC sont-elles sûres ? Confidentialité, données et ce qui se passe quand vous appuyez
Les cartes de visite NFC sont généralement sûres pour la mise en réseau professionnel. La puce elle-même ne partage qu'un lien web — pas vos contacts, fichiers ou détails de paiement. La plupart des vrais risques sont opérationnels : les liens malveillants, les étiquettes déverrouillées, et ce que vous choisissez de publier sur votre profil. Contrôlez ces trois points et le risque est faible.
Que se passe-t-il réellement quand vous appuyez sur une carte de visite NFC ?
Quand vous appuyez sur une carte de visite NFC, votre téléphone lit un petit enregistrement de données stocké à l'intérieur de la puce NFC. Dans la plupart des cas, cet enregistrement ne contient qu'un lien web. Votre téléphone ouvre ce lien dans le navigateur et charge le profil numérique du propriétaire de la carte.
La puce ne transmet pas de données depuis votre téléphone. Elle n'accède pas à vos contacts, messages, photos, localisation ou identifiants de paiement. Le Mur de confidentialité sur eylet, par exemple, est conçu spécifiquement pour empêcher la visualisation non autorisée de vos informations personnelles — quand quelqu'un appuie ou scanne, il doit entrer un PIN à 4 chiffres avant que les détails ne soient visibles.
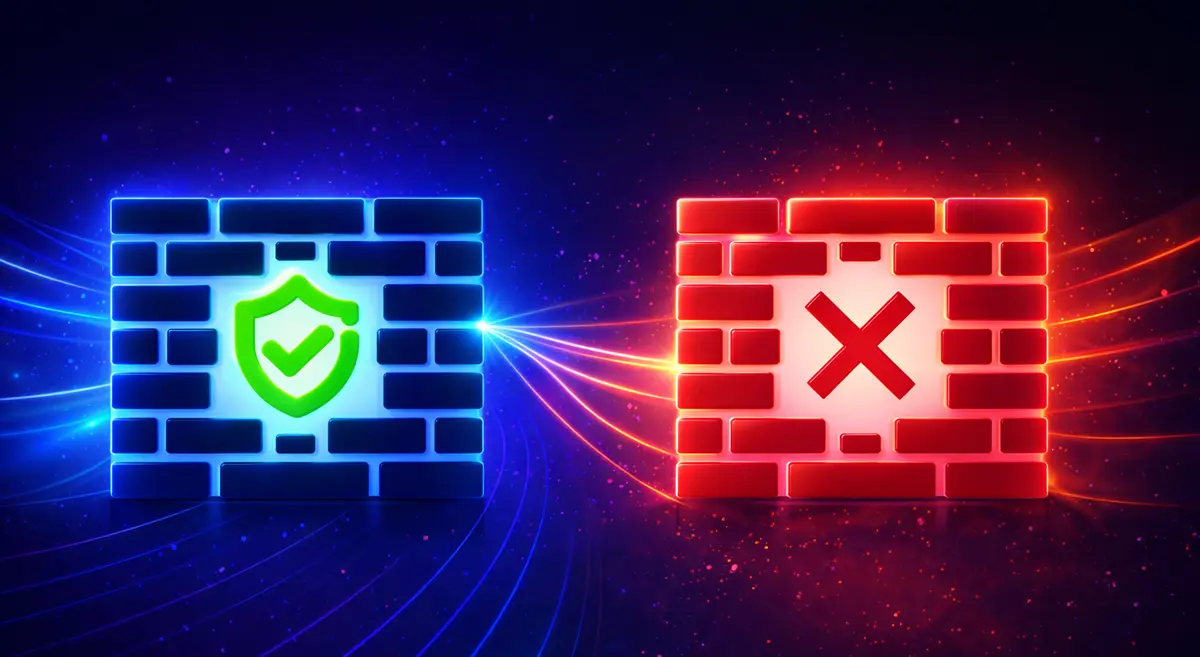
| ✓ Ce qui est partagé | ✗ Ce qui n'est pas partagé |
| Un lien web stocké sur la puce | Vos contacts téléphoniques |
| Votre page de profil numérique (ce que vous avez choisi de publier) | Messages ou photos |
| Optionnel : un fichier de contact vCard si vous en avez ajouté un | Votre localisation |
| Identifiants de paiement |
Tout échange de données supplémentaire ne se produit que si le destinataire interagit activement avec la page de profil — par exemple, en remplissant un formulaire de contact que vous y avez ajouté.
Les cartes de visite NFC sont-elles sûres ? La réponse honnête
Dans un usage professionnel, les cartes de visite NFC sont considérées comme à faible risque quand elles sont déployées correctement. NFC est intrinsèquement à faible risque quand il est utilisé correctement, car les puces passives nécessitent quelques centimètres de proximité et ne transportent que de petites quantités de données.
Le protocole sous-jacent est mature — il alimente les paiements sans contact, les cartes clés d'hôtel et les laissez-passer de transport dans le monde entier. Les risques qui existent ne sont généralement pas des faiblesses techniques du NFC lui-même. Ils sont opérationnels : quelqu'un qui manipule l'étiquette physique, un profil publié avec trop de détails personnels, ou un lien qui pointe vers une destination dangereuse.
La sécurité du NFC est principalement la sécurité des liens. Si vous faites confiance à la destination et protégez l'étiquette contre la manipulation, vous éliminez la plupart des risques du monde réel. La puce n'est que le mécanisme de livraison.
Les trois vrais risques — et comment réduire chacun d'eux
La plupart des risques du NFC sont opérationnels, pas techniques. Ces trois couvrent presque tout ce qui se passe mal en pratique.
Si quelqu'un manipule ou remplace une étiquette NFC, un appui pourrait rediriger vers un site d'hameçonnage. Cela reflète le risque de cliquer sur un lien de courrier électronique non sécurisé ou de scanner un code QR compromis.
• Utilisez toujours des liens HTTPS sur votre profil
• Utilisez un domaine de marque pour que les destinataires reconnaissent ce qu'ils ouvrent
• Vérifiez l'aperçu du lien avant d'appuyer sur une carte inconnue ou endommagée
Certaines étiquettes NFC restent réinscriptibles sauf si elles sont permanemment verrouillées après la programmation. Une étiquette déverrouillée peut être réécrite par un attaquant avec un téléphone et une application d'écriture NFC, changeant le lien de destination sans aucun signe visible sur la carte physique.
• Utilisez un fournisseur qui verrouille les étiquettes en usine avant l'expédition
• Les cartes NFC d'eylet utilisent des étiquettes verrouillées en usine qui bloquent complètement la reprogrammation — un attaquant ne peut pas réécrire le lien stocké
Les attaquants placent parfois de faux autocollants NFC ou codes QR sur des surfaces publiques — une table à une conférence, un comptoir de réception — pour tromper les gens et les faire ouvrir des liens malveillants. Ce n'est pas une vulnérabilité du NFC. C'est la même ingénierie sociale utilisée avec n'importe quelle méthode de livraison de lien.
• Appuyez uniquement sur les cartes remises directement par une personne
• Si la destination vous semble inconnue, fermez le navigateur et n'interagissez pas
• Entraînez votre équipe à traiter les appuis comme des liens — vérifiez avant de procéder
Confidentialité : ce qui met réellement vos informations en danger
La puce NFC elle-même pose rarement un risque de confidentialité. La véritable surface de confidentialité est votre profil numérique. Si vous publiez votre numéro de téléphone personnel, adresse personnelle ou e-mail sur votre page de profil, n'importe qui possédant le lien peut la consulter — y compris les moteurs de recherche web et les robots.
La question n'est pas si le NFC est privé. La question est ce que vous avez choisi de mettre sur le profil auquel il est lié.
• Utilisez un numéro de téléphone professionnel et un e-mail de travail au lieu de personnels
• Gardez les champs sensibles privés ou cachés de la vue publique
• Activez la protection PIN lors de partage lors de grands événements ou si vous laissez les cartes sans surveillance
• Examinez votre profil périodiquement et supprimez tout ce que vous ne voulez plus rendre public
Le Mur de confidentialité d'eylet : comment fonctionne la protection PIN
Le Mur de confidentialité d'eylet est conçu pour empêcher la visualisation non autorisée de vos informations personnelles. Quand vous partagez vos détails via un appui NFC ou un code QR, le visiteur doit entrer un PIN à 4 chiffres. Ce n'est qu'une fois le PIN entré que vos informations seront visibles. Le PIN est défini par vous et peut être modifié ou désactivé à tout moment. Cela empêche les scanners en ligne et les appuis NFC accidentels de consulter vos informations.
Le paramètre Mur de confidentialité se trouve dans l'application eylet sous vos liens de profil. Le guide de démarrage d'eylet montre exactement comment l'activer, le modifier ou le désactiver. Si le bouton est rouge, le Mur de confidentialité est désactivé.
Cela importe surtout lors d'événements chargés. Quand les gens appuient rapidement lors de salons commerciaux ou de conférences, une barrière PIN empêche l'exposition accidentelle de vos détails de contact à des passants, et empêche les robots web d'indexer votre profil via l'URL publique.
NFC vs Code QR : lequel est plus sûr ?
Aucun n'est intrinsèquement plus sûr que l'autre — les deux ouvrent généralement un lien web. La sécurité dépend de l'endroit où va ce lien, pas de la manière dont il a été livré.
| NFC | Code QR | |
| Portée | Quelques centimètres — nécessite un contact délibéré | Scannable à distance |
| Visibilité de la manipulation | Les étiquettes verrouillées ne peuvent pas être réécrites | Les autocollants remplacés sont plus difficiles à repérer |
| Aperçu de la destination | Pas toujours affiché avant d'ouvrir | De nombreuses applications de caméra affichent l'URL avant que vous l'ouvriez |
| Meilleure pratique | Utilisez les deux sur la même carte — NFC pour l'appui, QR comme sauvegarde, les deux pointant vers le même lien HTTPS | |
Sécurité aux événements : salons commerciaux, expositions et équipes sur le terrain
Les environnements chargés augmentent légèrement le risque. Les cartes laissées sur les tables peuvent être manipulées, et les foules qui se déplacent rapidement créent plus d'appuis accidentels. Quelques habitudes simples gardent les déploiements sûrs.
Utilisez des liens HTTPS et un domaine de marque pour que les destinataires sachent ce qu'ils ouvrent
Utilisez des étiquettes verrouillées en usine pour tout déploiement à long terme ou événementiel
Activez la protection PIN sur votre profil avant les événements où vous vous attendez à des appuis en grand nombre
Gardez les cartes sur votre personne plutôt que de les laisser sur des surfaces sans surveillance
Informez votre équipe : traitez chaque appui comme un clic de lien — si la destination semble mauvaise, fermez le navigateur
La fonctionnalité Équipes d'eylet vous permet de gérer les profils de plusieurs membres du personnel de manière centralisée, d'attribuer des autorisations et d'assurer des paramètres cohérents dans chaque carte de votre équipe — utile quand vous devez vérifier que la protection PIN et les étiquettes verrouillées sont correctement configurées avant un événement.
Questions fréquemment posées
Les cartes de visite NFC sont-elles sûres ?
Oui, quand vous utilisez des liens sécurisés, protégez les étiquettes contre la manipulation et contrôlez ce que votre profil affiche. La puce elle-même ne partage qu'un lien web, pas les données personnelles de votre téléphone.
Les cartes de visite NFC peuvent-elles être piratées ?
L'attaque la plus pratique consiste à réécrire une étiquette déverrouillée pour rediriger les appuis vers un site malveillant. Les étiquettes verrouillées en usine bloquent cela entièrement. Il n'y a pas de données sensibles stockées sur la puce à voler en premier lieu.
Les cartes de visite NFC stockent-elles des données personnelles ?
La plupart ne stockent qu'une URL ou une référence de contact basique. Votre risque de confidentialité dépend de ce que vous publiez sur le profil vers lequel cette URL pointe, pas de ce qui se trouve à l'intérieur de la puce.
Le NFC est-il plus sûr que les codes QR ?
Aucun n'est intrinsèquement plus sûr. Les deux ouvrent un lien. La sécurité dépend de la destination et de vos habitudes de vérification. Utiliser les deux sur la même carte vous donne la vitesse du NFC avec la couverture de secours du QR.
Qu'est-ce qu'un Mur de confidentialité sur une carte NFC ?
Un Mur de confidentialité oblige quiconque appuie ou scanne votre carte à entrer un PIN avant que les détails de votre profil ne soient affichés. eylet inclut cette fonctionnalité intégrée, et vous pouvez l'activer ou la désactiver à tout moment depuis l'application.
Que dois-je faire si un appui NFC ouvre une page inconnue ?
Fermez le navigateur immédiatement. N'entrez aucune information sur la page. Traitez-la de la même manière que vous le feriez avec un lien suspect dans un e-mail.
Technique : liens HTTPS, domaine de marque, étiquettes NFC verrouillées en usine
Confidentialité : limitez ce qui s'affiche publiquement, utilisez la protection PIN lors d'événements
Comportement : vérifiez la destination du lien avant d'ouvrir, gardez les cartes sur votre personne
eylet : Les cartes NFC d'eylet sont expédiées avec des étiquettes verrouillées en usine et un Mur de confidentialité intégré avec un PIN à 4 chiffres défini par l'utilisateur — tous deux vérifiés sur les pages de démarrage et de fonctionnalités d'eylet